En kritik güvenlik katmanınızı güçlendirin: insan faktörü
Teknoloji ne kadar sofistike olursa olsun, siber saldırıların %90'ı insan hatasıyla başlar. Çalışanlarınızın siber farkındalık seviyesini gerçek dünya senaryolarıyla test ediyoruz. Amacımız sadece "kimin tıkladığını" bulmak değil. Kurumunuzun siber olaylara karşı reflekslerini güçlendirmek ve çalışanlarınızı birer "İnsan Güvenlik Duvarı"na dönüştürmek.
Denetim ve Uyumluluk: Bu hizmet, KVKK Eğitimi ve Farkındalık maddeleri, ISO 27001 Bilgi Güvenliği Farkındalığı (A.7.2.2) ve BDDK personeli farkındalık testleri ile uyumludur.
Saldırganlar sadece e-posta kullanmaz. Biz de tüm iletişim kanallarını denetliyoruz.
Kuruma ve çalışan rollerine özel, inandırıcı ve teknik olarak sofistike e-posta senaryoları.
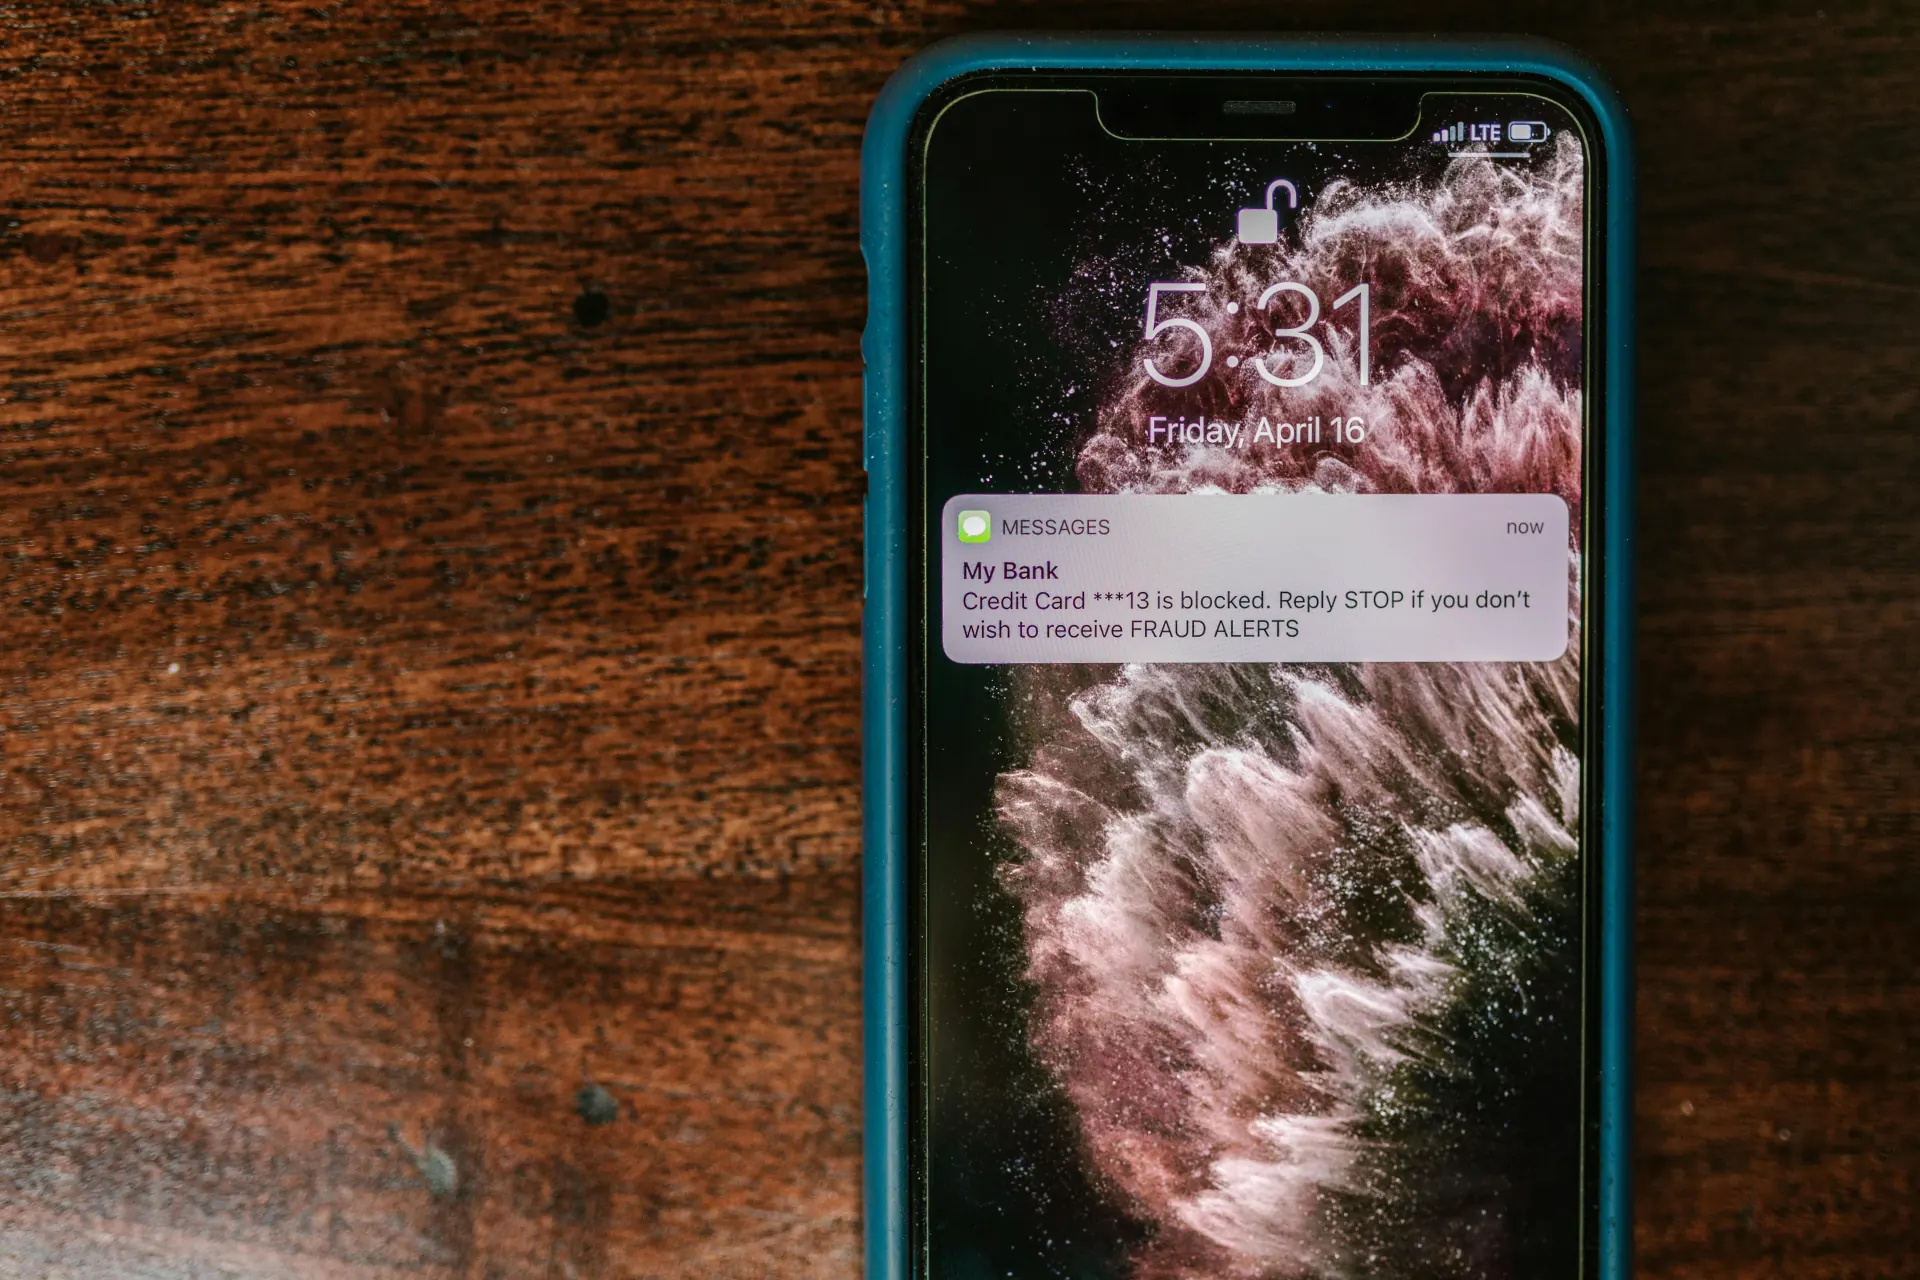
Telefon ve SMS yoluyla gerçekleştirilen psikolojik manipülasyon odaklı saldırılar.
Kurumun fiziksel güvenliğinin insan faktörü üzerinden aşılması.
Oltalamaya düşen çalışan anında etkileşimli geri bildirim alır ve Raze Academy üzerinden ilgili farkındalık modülüne otomatik atanır. Cezalandırma değil, bir öğrenme tetikleyicisi.
Simülasyondan Eğitime Köprü
Tuzağa düşen kullanıcı anında etkileşimli "Neden ve Nasıl?" uyarısı görür. Ardından role özel farkındalık modülüne otomatik atanır. Periyodik testlerle kurumun Farkındalık İndeksi ölçülür ve dönemsel raporlanır.
Tuzağa düşen çalışana anında "Neden ve Nasıl?" uyarısı gösterilir. Ardından Raze Academy üzerinden otomatik eğitim ataması yapılır. Periyodik testlerle kurumun "Farkındalık İndeksi"ndeki gelişim raporlanır.
Hedefli oltalama, vishing, smishing ve fiziksel sosyal mühendislik kombinasyonları ile özelleştirilmiş senaryolar.
Teklif alOSCP, OSCE sertifikalı, KVKK uyumlu hedef yönetimi ve etik sınırları içinde gerçekçi kampanyalar.
Sertifikaları inceleKampanya sonrası rol bazlı farkındalık eğitimleri ile kalıcı davranış değişimi sağlayalım.
İnceleHayır. Gerçekçi bir ölçüm için kampanya yalnızca yönetimin ve belirlenen irtibat kişilerinin bilgisi dahilinde yürütülür.
Hayır. Raporlama departman ve rol bazında anonimleştirilir. Amaç cezalandırmak değil, kurumsal farkındalık seviyesini ölçüp geliştirmektir.
Evet. Senaryolar kişisel veri işleme açısından hukuk ekibinizle birlikte tasarlanır. Toplanan veriler asgari düzeyde tutulur ve kampanya sonunda güvenli şekilde imha edilir.
E-posta (spear phishing), telefon (vishing), SMS (smishing) ve fiziksel senaryolar (baiting, tailgating) dahil tüm iletişim kanalları.
Kalıcı davranış değişimi için çeyreklik veya altı aylık periyodik kampanyalar öneriyoruz. Trend raporlarıyla gelişim ölçülür.

 TR