Birleşik zafiyet yönetimi ve bulgu istihbaratı
VulnFlow, bir güvenlik ekibinin bulduğu, önceliklendirdiği, atadığı, takip ettiği ve kapattığı her zafiyeti, kaynak koddan (razeSAST) canlı uygulamaya (ZFPScan), üçüncü parti bileşenlerden (razeINTEL CVE/SBOM) SSL sertifikalarına ve Nessus çıktılarına kadar, tek panelden yöneten kurumsal platformdur. Tek adres, tek kimlik, tek yetki matrisi, tek raporlama hattı. Altı ayrı araç, altı ayrı login, altı ayrı rapor. Artık değil.
Zafiyet operasyonlarınızı uçtan uca taşıyan on iki temel yetenek: kod analizi triyajından CVE istihbaratına, SBOM analizinden kanban iş akışına ve markalı raporlamaya kadar.
SAST, DAST, SCA/CVE, sertifika, Nessus ve zafiyet iş akışı tek platformda birleşir. DAST bulguları VM'e ayna olarak akar. Tek doğruluk kaynağı korunur. "Hangi açık nerede, kimde, ne durumda?" sorusunun tek bir cevabı olur. Excel dosyaları ve e-posta zincirleri tarihe karışır.
Fortify FPR ve Checkmarx XML çıktılarını içe aktarır, özel Raze Rules bilgi tabanıyla zenginleştirir: okunur açıklama, çok dilli örnek kod, CWE referansları ve düzeltme önerisi. 16+ dilde syntax highlight, satır seviyesinde vurgulama ve Source→Sink veri akışı analiziyle tam bir tara → triyaj → ata → düzelt → doğrula döngüsü.
Web uygulaması, API ve domain envanterinizi canlı canlı tarar: OWASP Top 10, SQLi, XSS profilleri, 6 farklı kimlik doğrulama yöntemi, her bulguda HTTP request/response kanıtı. Harici Invicti entegrasyonu ve Burp/Acunetix importlarıyla tüm dinamik bulgular tek havuzda toplanır. Retest ve artımlı taramayla kapanış doğrulanır.
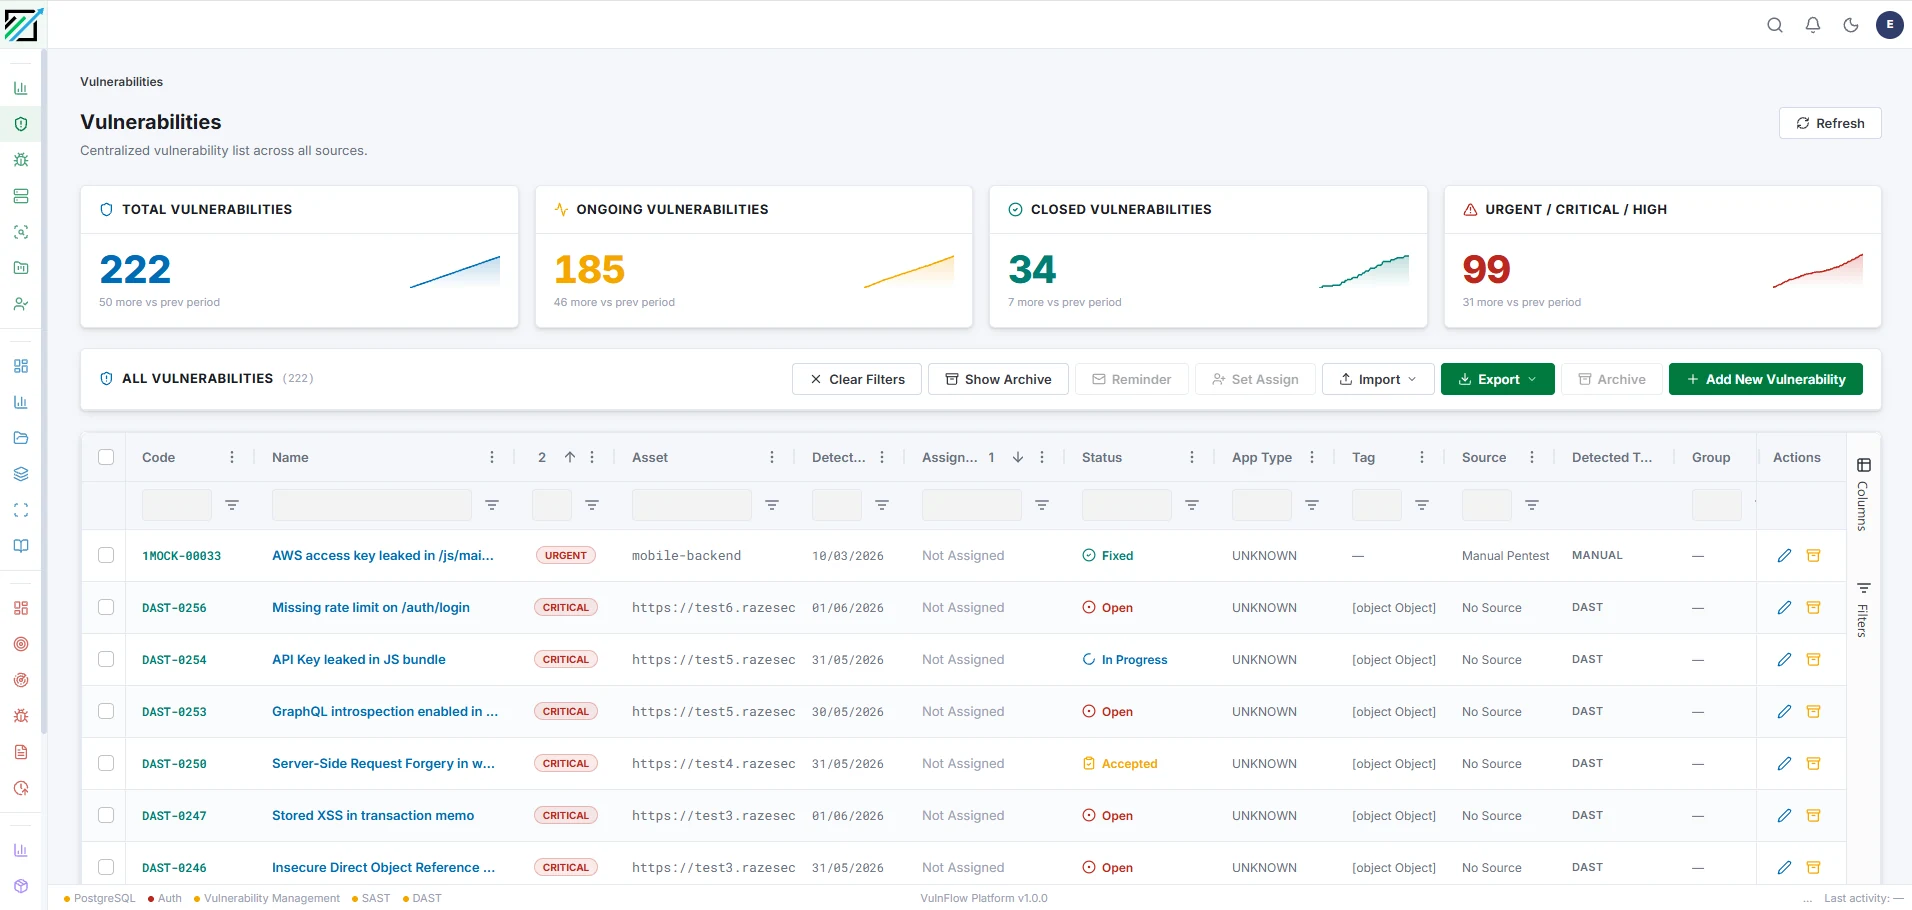
Her bulgu 9 durumlu yaşam döngüsünde yönetilir: Opened → In Progress → Closed'a ek olarak On Hold, Rechecking, False Positive, Risk Accepted, Reopened. 14 filtreli liste, zengin metin editörlü notlar, dosya ekleri, zorunlu yorumlu durum geçişleri ve her alanın eski–yeni değerini yan yana gösteren sürüm geçmişi.
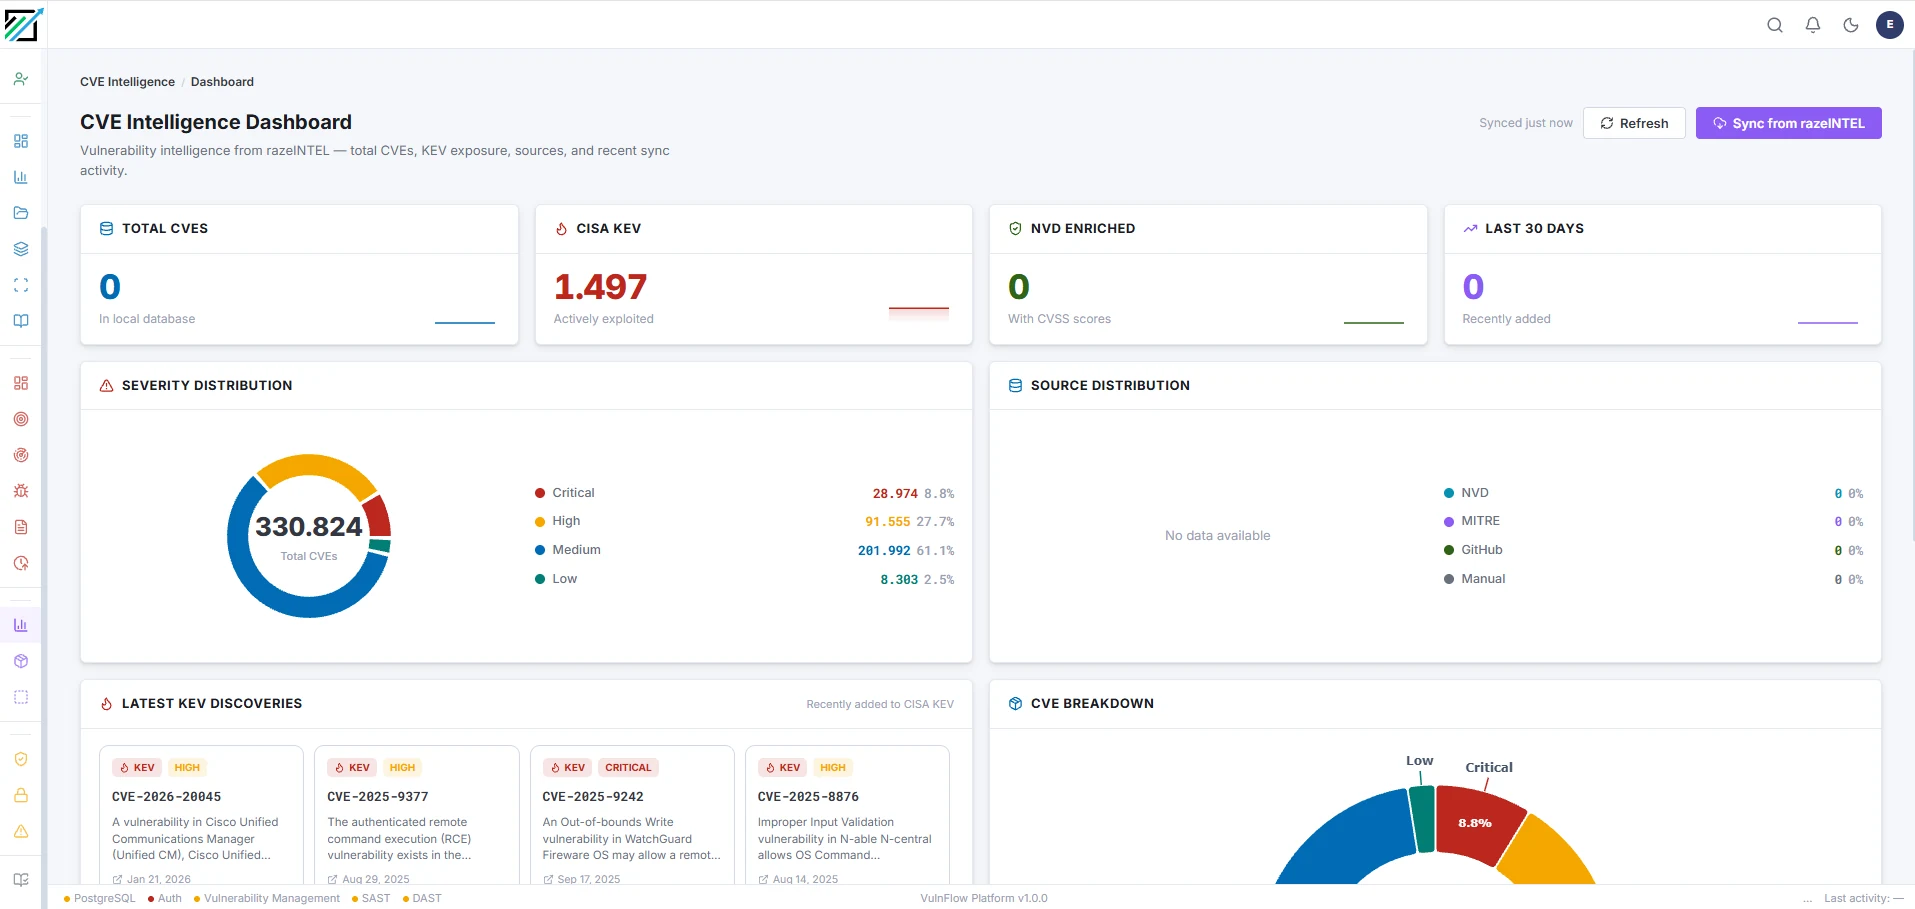
NVD, MITRE ve GitHub'dan beslenen 330.000+ kayıtlık CVE veritabanı, CISA KEV listesindeki aktif istismar edilen açıklar ayrıca işaretlenir. Çok kaynaklı eşleştirme zinciri, OSV → GitHub Advisory (semver hassas) → NVD CPE, her bileşeni doğru CVE'yle buluşturur. EPSS skoru ve KEV bayrağıyla önceliği tahmin değil, istihbarat belirler.
CycloneDX/SPDX SBOM yükleyin ya da bağımlılık manifestolarını içe aktarın, npm, PyPI, Maven, NuGet, Go ve Cargo bileşenleriniz envantere girer. Her bileşen otomatik CVE eşleşmesinden geçer. Vulnerable, outdated ve EOL bileşenler hedef bazında raporlanır, KEV'e giren bileşen anında alarma dönüşür.
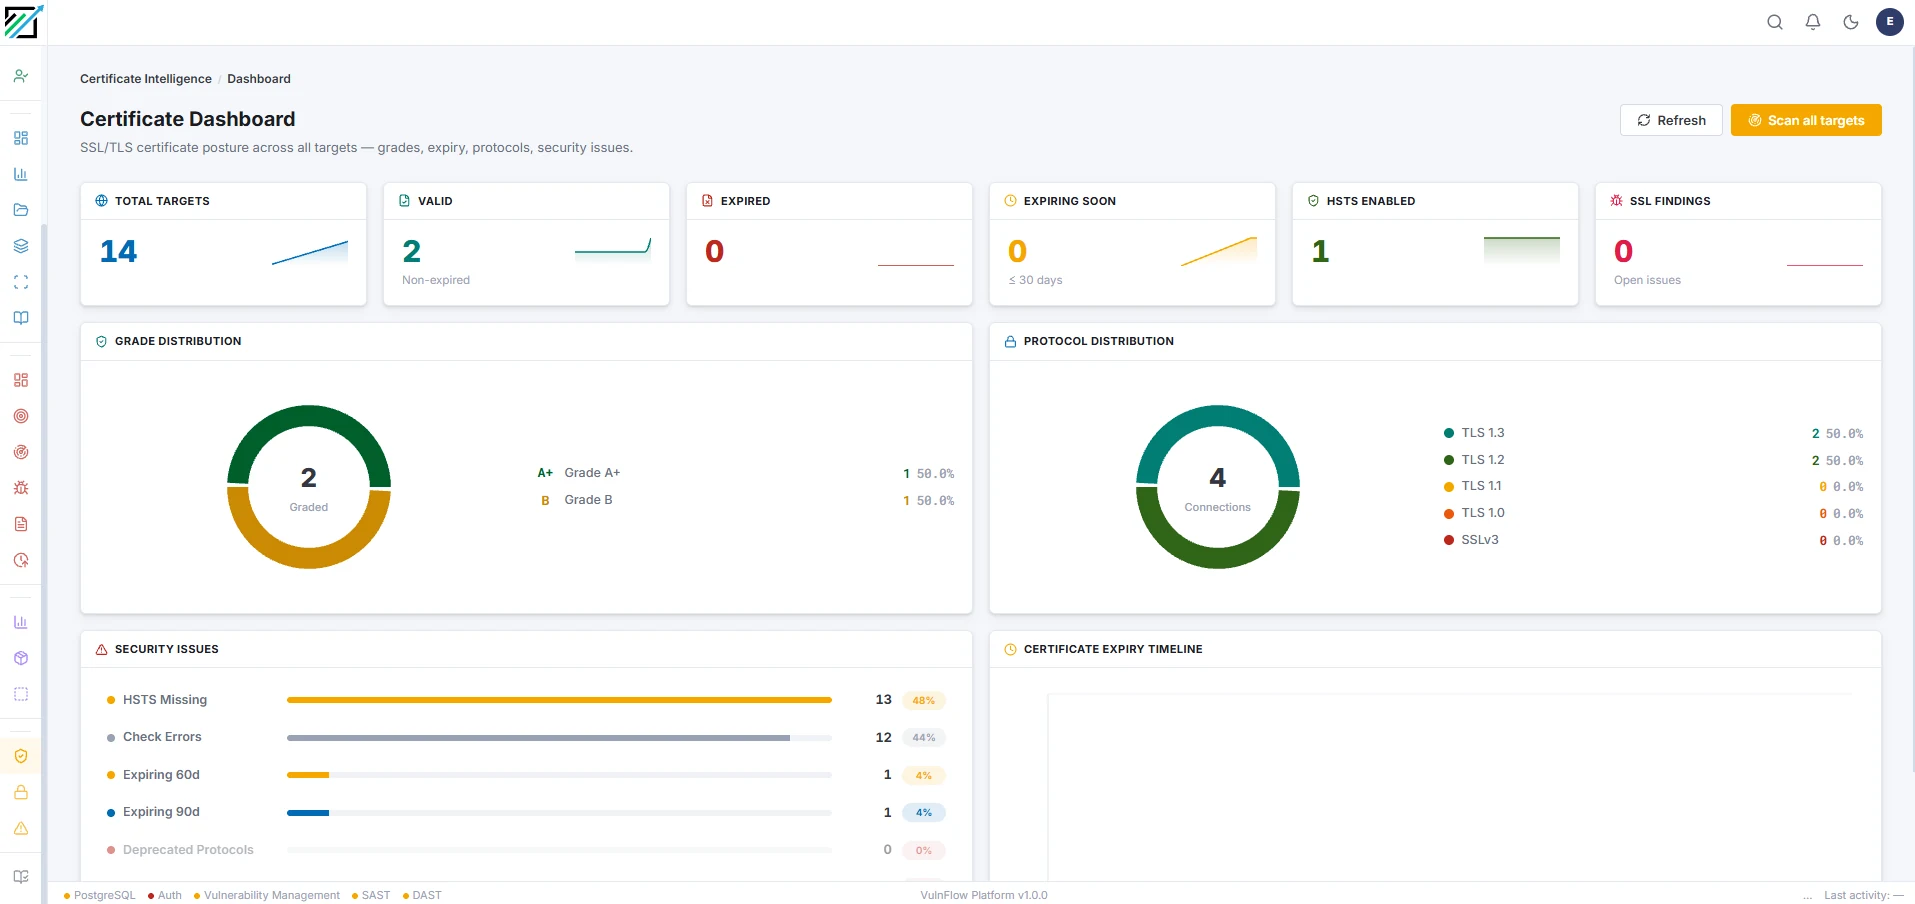
Tüm hedeflerin sertifika notu (A+'dan F'ye), protokol dağılımı (TLS 1.3'ten SSLv3'e), HSTS durumu ve kalan gün sayısı tek envanterde. 73 farklı SSL/TLS zafiyet tipi tespit edilir, toplu triyajla çözülür. Süre dolum zaman çizelgesi hiçbir sertifikanın gece yarısı servis düşürmesine izin vermez.
.nessus dosyaları canlı ilerleme akışıyla içe aktarılır. Bulgular VM ile aynı durum ve kategori yapısına oturur. 14 filtreli panel, yapılandırılabilir sütunlar, toplu atama ve hatırlatma e-postası, PDF/CSV/Excel export, Nessus çıktısı artık ekte dolaşan bir rapor değil, yönetilen bir iş kuyruğudur.
Önem bazında SLA, proje bazında override, süre iş saatiyle hesaplanır (8s/gün, hafta sonu ve tatiller hariç), On Hold'da durur. Uyarı → ihlal → e-posta eskalasyonu otomatik işler, "Düzeltildi" işaretlenen bulgu retest ile doğrulanır, doğrulanamayan yeniden açılır. Kapanma oranı ve ortalama düzeltme süresi yönetim raporunda hazırdır.
Yerel parola veya LDAP/Active Directory ile giriş, TOTP, e-posta OTP ve SMS destekli MFA, tek kullanımlık kurtarma kodları. Kullanıcı aktif oturumlarını görüp tek tek iptal edebilir. İzinler ürün × eylem matrisinde, aynı kişi SAST'ta Admin, DAST'ta Viewer olabilir. Ayrılan personelin tüm erişimi tek hamlede kapanır.
Grup bazlı zafiyet sahipliği: sürükle-bırak kanban panosu (9 durum sütunu), karta bırakınca zorunlu yorumlu durum değişikliği, thread'li tartışmalar ve dosya paylaşımı. Grup sağlık skoru, üye başına açık zafiyet ve aktivite defteri, analist performansı liderlik tablosuyla şeffaf izlenir.
Tüm modüller aynı tasarım dilinde markalı PDF üretir: yönetici özeti, önceki aya göre skor değişimi, CWE→OWASP eşlemesi ve 9 uyumluluk formatı (PCI-DSS, HIPAA, OWASP 2021/API 2023…). Kim, ne zaman, neyi değiştirdi. Hepsi IP ve cihaz bilgisiyle audit log'da, denetim kanıtı tek tıkla CSV'ye çıkar.
Soldaki başlığa tıklayın. Her modülün gerçek arayüzünü ve sahada nasıl kullanıldığını sağda görün.
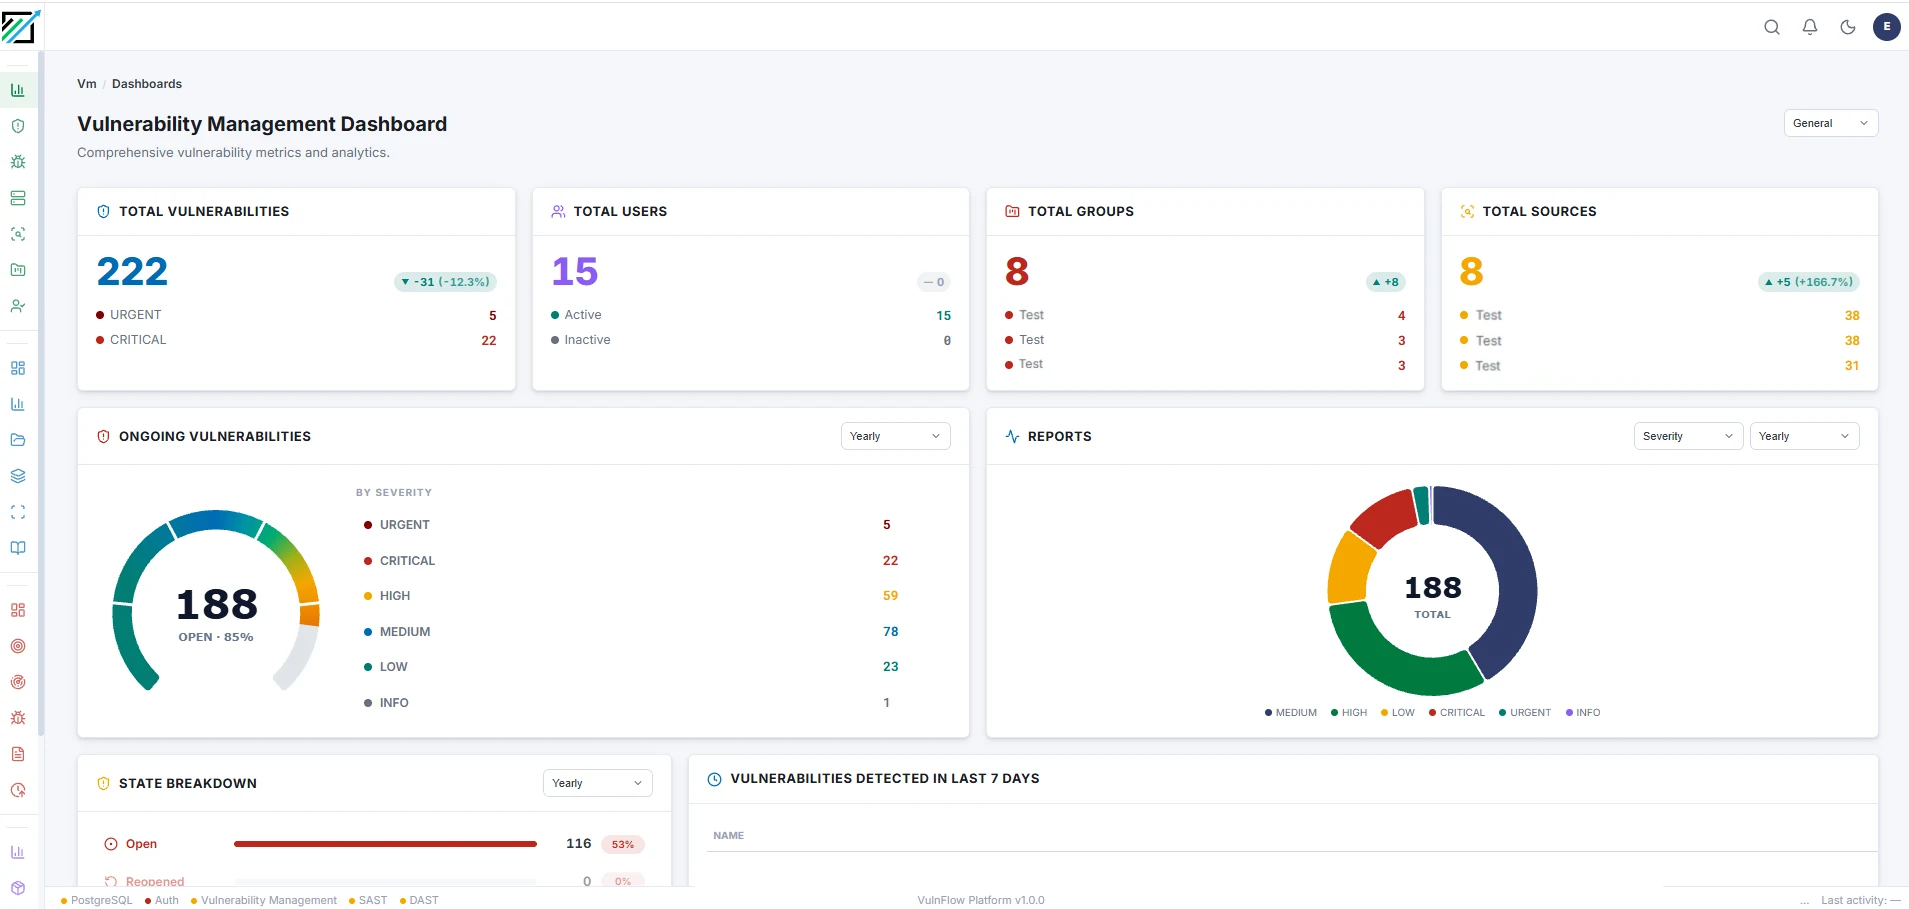
Tüm modüllerin bulguları tek panoda: toplam zafiyet, severity dağılımı, kaynak bazlı kırılım ve trend sparkline'ları, kartlara tıklayınca liste otomatik filtrelenir. Yönetici sabah kahvesini içerken kurumun risk fotoğrafını tek bakışta görür.
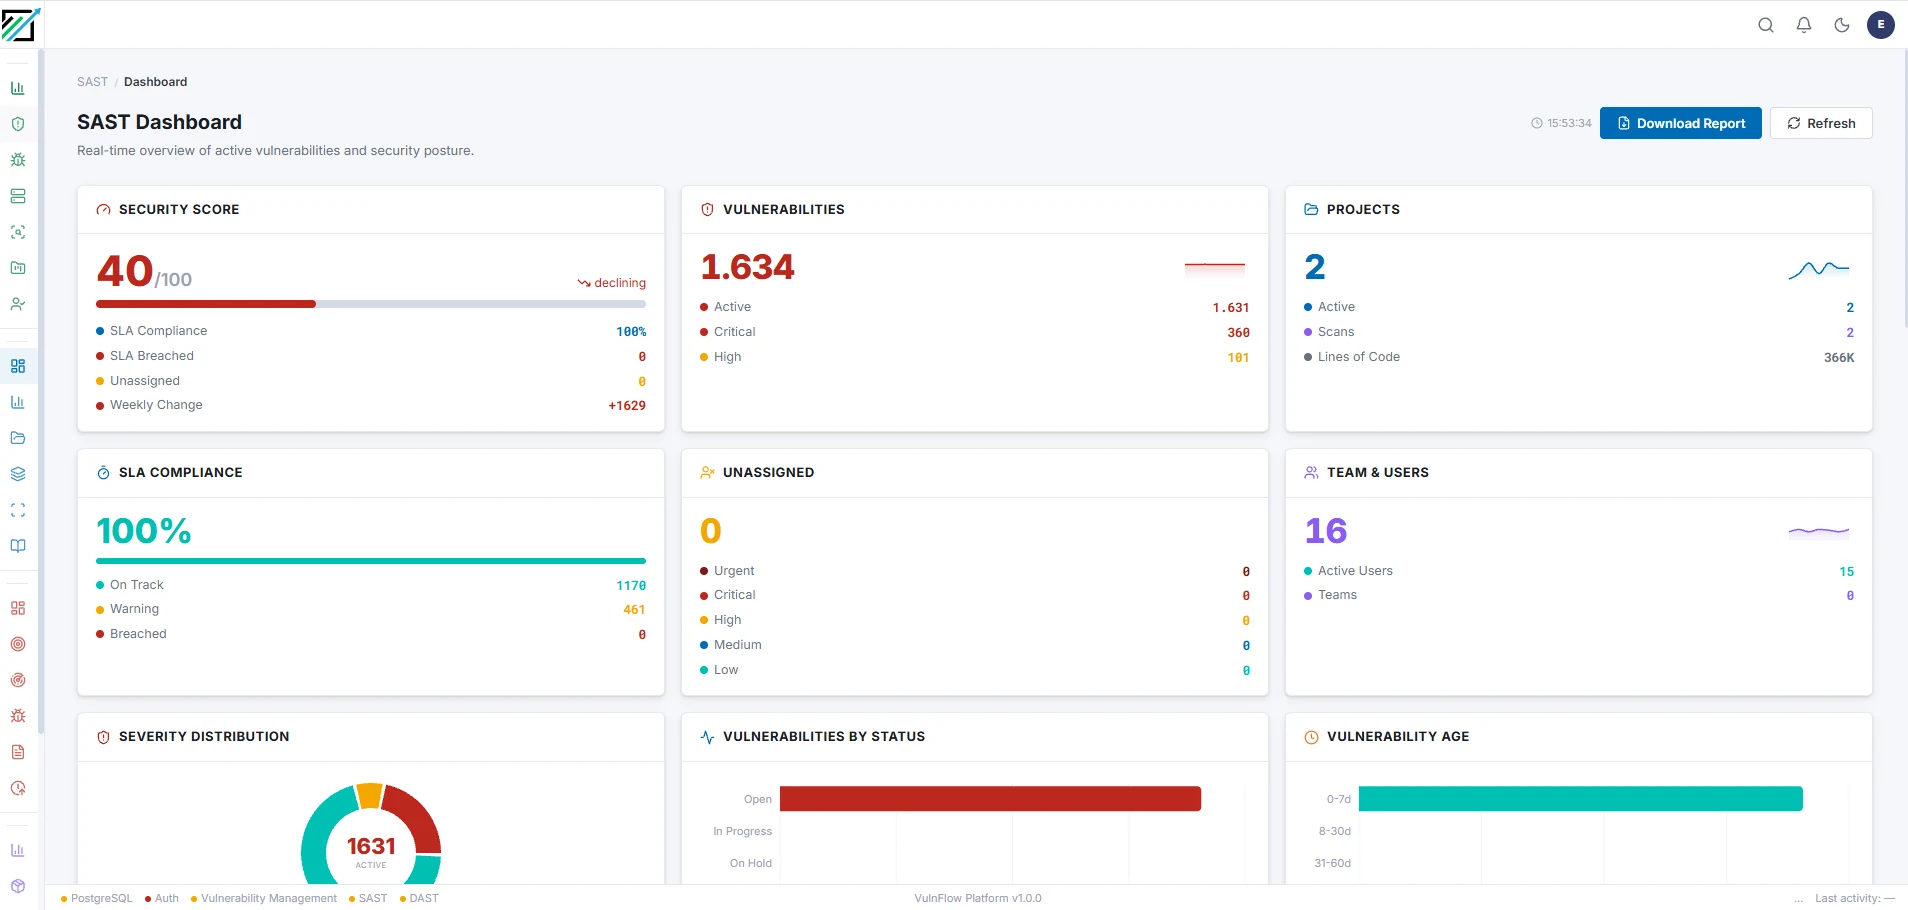
0–100 güvenlik skoru, SLA uyumu, atanmamış bulgular ve zafiyet yaşlandırma grafiği tek ekranda, panel 60 saniyede bir kendini yeniler. Fortify/Checkmarx taramaları içe aktarılır, Raze Rules bilgi tabanıyla zenginleşir. Ekip kime ne atandığını, hangi bulgunun SLA'yı zorladığını anlık izler.
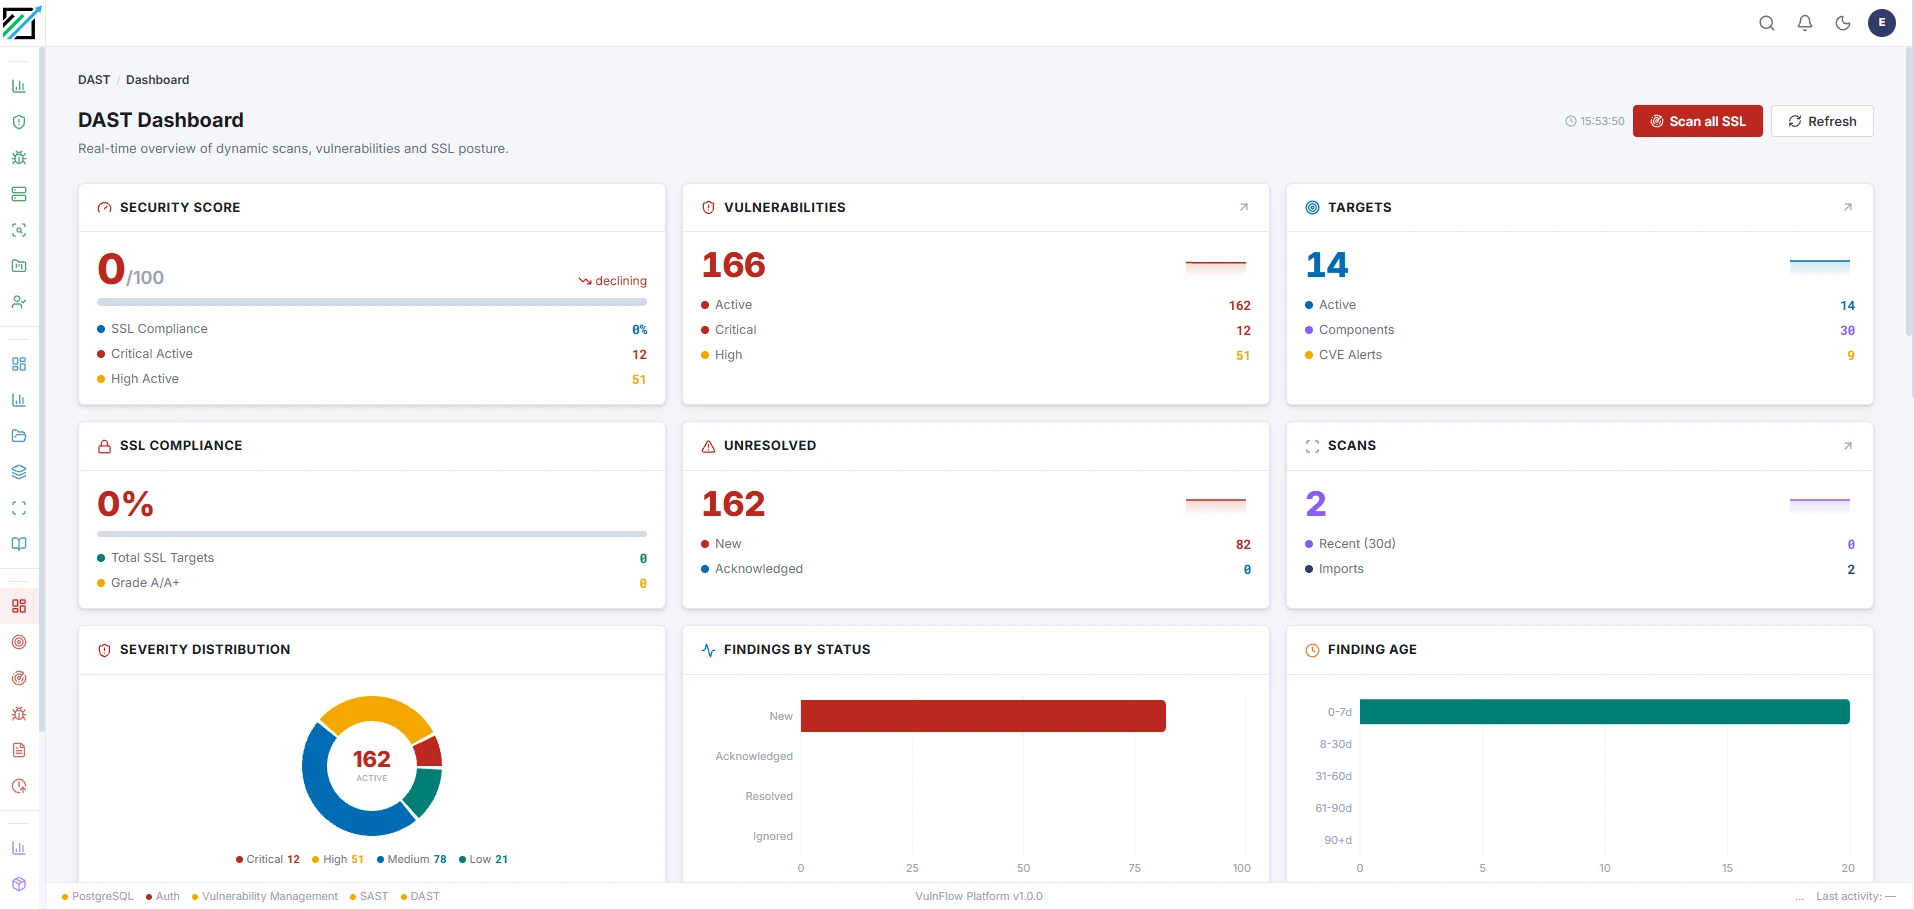
Web uygulaması, API ve domain hedefleriniz ortam (prod/staging/dev) ve kritiklik etiketiyle envanterde. Ağırlıklı güvenlik skoru, çözülmemiş bulgular, bulgu yaşı dağılımı ve SSL uyumluluğu gerçek zamanlı izlenir. En zafiyetli hedefler gizlenmeden en üstte listelenir.
Tüm bulgular 14 filtreyle (severity, durum, kategori, varlık, kaynak, atanan, etiket, tarih…) süzülür. Toplu atama, arşivleme ve hatırlatma e-postası tek seçimle gider. Excel/SQL/Nessus importu canlı ilerlemeyle akar. Her bulgunun notları, durum geçmişi ve eski–yeni karşılaştırmalı sürüm geçmişi tek detay ekranında.
330.000+ CVE kaydı, 1.400+ CISA KEV (aktif istismar edilen açık) ve son KEV keşifleri, NVD, MITRE ve GitHub'dan 7/24 senkronize. Envanterdeki her bileşen OSV → GitHub Advisory → NVD CPE zincirinden geçirilir. "Bu açık gerçekten istismar ediliyor mu?" sorusunun cevabı EPSS ve KEV verisiyle panodadır.
Tüm hedeflerin sertifika notu (A+'dan F'ye), protokol dağılımı (TLS 1.3'ten SSLv3'e), HSTS durumu ve süresi yaklaşan sertifikalar tek panoda, 73 SSL/TLS zafiyet tipi tespit edilip toplu triyajla yönetilir. Süresi dolan tek bir sertifikanın koca bir servisi gece yarısı düşürmesine izin vermez.
Pazartesi: ZFPScan tarama sonuçları gelmiş. Ekip KEV'e giren bileşen alarmlarını görür, kritik 3 uygulama için düzeltmeyi planlar.
Çarşamba: Yeni internet şubesi sürümünün Fortify taraması razeSAST'a yüklenir. Critical yok, deploy devam eder.
Perşembe: Dış pentest bulguları VM iş akışına işlenmiş. CISO tek tıkla executive PDF üretir.
Cuma: Audit ekibi son 30 günün tüm bulgu ve denetim kayıtlarını export eder. 5 dakikalık iş.
Bir holding tüm güvenlik ve geliştirme ekiplerini LDAP/Active Directory üzerinden platforma bağlıyor. Kimse yeni parola ezberlemiyor, MFA kurumsal politikayla zorunlu.
Her ekip yalnızca kendi grubunun zafiyetlerini görür. SLA ihlaline yaklaşan bulgular sahiplerine otomatik hatırlatma, N gün sonra yöneticiye eskalasyon e-postasıyla gider.
ISO 27001 denetiminde "kim, ne zaman, neyi değiştirdi" sorusunun cevabı audit log'dan tek tıkla CSV olarak çıkar.
30 kişilik bir fintech startup'ı yeni güvenlik müdürü işe almış. 5–6 farklı SaaS aboneliği yerine VulnFlow Platform alıyor.
1 günde tüm ekip onboard: geliştirme ekibine razeSAST triyajı, uygulama ekibine ZFPScan DAST, dış pentest firmasına grup bazlı kısıtlı erişim.
Tek faturada, tek arayüzde, çift dilde (TR/EN).
Modern güvenlik ekipleri ortalama 8–12 farklı araç kullanıyor. Her biri ayrı login, ayrı rol yönetimi, ayrı rapor demek. VulnFlow bu dağınıklığı üç düzlemde kapatır:
Araç başına ayrı login ve rol tanımı yerine tek oturum ve ürün × eylem bazlı tek yetki matrisi, MFA ve LDAP/Active Directory desteğiyle. Ayrılan personelin tüm erişimi tek yerden, tek hamlede kapanır.
Bulgular ayrı silolarda korelasyonsuz beklemez. DAST bulguları VM'e ayna olarak akar, tek doğruluk kaynağı korunur. Aynı zafiyetin kod, canlı uygulama, bileşen ve sertifika izdüşümü yan yana görünür.
Müşteriye altı farklı formatta PDF gitmez. Tüm modüller aynı tasarım dilinde, marka uyumlu rapor üretir, 9 uyumluluk formatı dahil (PCI-DSS, HIPAA, OWASP 2021/API 2023…), denetim kanıtı merkezi audit log'dan tek tıkla çıkar.
Tüm modüllerin bulguları ve metrikleri tek dashboard'da: toplam bulgu, kullanıcı ve kaynak bazında tek bakışta.
Zafiyet yönetimi sadece bulgu listesi değildir. Mimari, içe aktarma, yetkilendirme ve lisanslama: platformu kurumsal yapan dört katman, tek yerde.
Kullanıcı tek uygulama görür. Arka planda her ürün kendi servisinde ve kendi veritabanında çalışmaya devam eder. Birleştirme kimlik katmanında yapılır, veride değil.
Tarayıcı yalnızca tek adres görür. Reverse proxy istekleri merkezi kimlik servisine ve ürün endpoint'lerine yönlendirir. Servislerden biri bakımdayken diğerleri çalışmaya devam eder.
Kimlik, JavaScript'in erişemediği httpOnly JWT çerezi ile tüm servisler arasında paylaşılır. Token localStorage'da durmaz, XSS ile çalınamaz.
Ürün veritabanları birleştirilmez. Her modül kendi PostgreSQL veritabanıyla çalışır. Modüller arası tek bağ kullanıcının kimliğidir. Bir modüldeki sorun diğerinin verisine dokunamaz.
SMTP, SMS ve LDAP servis hesabı gibi entegrasyon kimlik bilgileri AES-256-GCM ile şifrelenerek saklanır ve arayüzde asla geri gösterilmez.
Mevcut tarayıcılarınızı ve raporlarınızı çöpe atmanız gerekmez. VulnFlow hepsini tek depoya taşır ve iş akışını otomatik yürütür.
Büyük tarayıcı çıktıları (300 MB'a kadar) parçalı yüklenir ve commit'ten önce staging alanında incelenir: uygula ya da at. Nessus ve SQL importları canlı ilerleme akışıyla çalışır. Hatalı import geri alınabilir.
Tüm ürünlerin kullanıcıları tek dizinde, tüm izinler tek RBAC matrisinde. Yetki tartışması biter. Ekran görüntüsüyle değil, matrisle konuşulur.
Kimlik servisi ve tüm ürün veritabanları taranıp tek listede birleştirilir. Ürün bazlı roller, aktif/pasif ve kilit durumu, 2FA ve LDAP bilgisi tek satırda. Toplu aktifleştirme, parola sıfırlama, kilit açma ve CSV export tek tıkla.
Roller tam CRUD ile yönetilir: View → Add/Edit → Delete kademeli mantığı, tutarsız yetki bırakmayan bağımlılık kuralları. Joker izinler (sast:*) alt izinleri otomatik kapsar.
Tüm rol × izin kesişimi tek sayfada yeşil tik / gri çarpı olarak görünür, denetim için CSV'ye aktarılır. Rol atama geçmişi gerçek denetim kayıtlarından izlenir. Arayüzdeki her buton izne göre gizlenir, endpoint yetkisiz çağrıyı 403 ile reddeder.
Üç paket, tek platform. Lisans paneli paketinizi, lisanslı tarafı, kalan gün sayısını ve kullanım metriklerini şeffaf gösterir. Özellik karşılaştırma matrisi hangi yeteneğin hangi pakette olduğunu netleştirir.

 TR
